Chaque fois que vous tapez une adresse dans votre navigateur, une requête DNS part dans l'ombre pour traduire ce nom de domaine en adresse IP. Ce mécanisme, invisible et automatique, est aussi l'un des maillons les plus fragiles de votre sécurité en ligne. Le dns leakage — ou fuite DNS — désigne précisément la situation où ces requêtes échappent au tunnel sécurisé que vous croyez utiliser, pour atterrir sur des serveurs non protégés. Résultat : votre historique de navigation devient lisible par votre fournisseur d'accès, des annonceurs, voire des acteurs malveillants. Selon les estimations disponibles, 30 % des utilisateurs de VPN seraient exposés à ce risque sans le savoir. Un chiffre qui donne à réfléchir, surtout quand la menace reste largement sous-estimée.
Ce que révèle vraiment une fuite DNS sur votre navigation
Le système DNS (Domain Name System) fonctionne comme un annuaire mondial : il convertit les noms de domaine lisibles par un humain — comme "google.com" — en adresses IP compréhensibles par les machines. Sans lui, naviguer sur internet serait impossible. Ce processus se déroule en quelques millisecondes, avant même que la page ne commence à charger.
Le problème survient lorsque ce mécanisme de résolution de noms contourne les protections que vous avez mises en place. Un dns leakage se produit quand votre système d'exploitation envoie les requêtes DNS à travers votre connexion normale, en dehors du tunnel chiffré de votre VPN. Votre adresse IP réelle reste masquée, mais votre activité DNS, elle, est exposée. C'est une faille silencieuse : aucune alerte, aucun message d'erreur.
Concrètement, votre fournisseur d'accès à internet (FAI) peut voir chaque domaine que vous consultez, même si le contenu des pages reste chiffré. Cette distinction est capitale. Savoir que vous visitez un site de santé, un forum politique ou une plateforme financière suffit pour dresser un profil détaillé de vos habitudes. Les données DNS sont souvent moins protégées que le trafic HTTP, et beaucoup d'utilisateurs l'ignorent.
Les causes techniques sont multiples. Sous Windows, la fonctionnalité "Smart Multi-Homed Name Resolution" envoie les requêtes DNS à tous les serveurs disponibles simultanément pour accélérer la résolution — ce qui contourne systématiquement le VPN. D'autres causes incluent une mauvaise configuration du client VPN, l'utilisation d'un protocole IPv6 non pris en charge par le VPN, ou encore des paramètres réseau hérités d'une session précédente. L'IETF (Internet Engineering Task Force), qui supervise les standards internet, a documenté ces vulnérabilités dans plusieurs RFC, mais leur correction reste à la charge des éditeurs de logiciels et des utilisateurs finaux.
Quelles données sont réellement exposées et à qui
Une fuite DNS ne se limite pas à révéler des noms de domaines anodins. L'ensemble des requêtes DNS constitue un journal de bord précis de votre activité en ligne : les services que vous utilisez, les horaires de connexion, la fréquence de vos visites. Ces métadonnées ont une valeur commerciale et parfois judiciaire considérable.
Les premiers bénéficiaires involontaires de cette fuite sont les FAI. Dans de nombreux pays, ils sont légalement autorisés à conserver ces données pendant plusieurs mois, voire à les revendre à des fins publicitaires. En France, la loi impose une conservation de un an. Aux États-Unis, depuis l'abrogation des règles de confidentialité de la FCC en 2017, les opérateurs peuvent monétiser ces informations sans consentement explicite.
Au-delà des FAI, des attaquants positionnés sur votre réseau local — dans un café, un hôtel, un espace de coworking — peuvent intercepter vos requêtes DNS non chiffrées par une attaque de type man-in-the-middle. Cette technique permet de rediriger silencieusement vos requêtes vers de faux serveurs DNS, ouvrant la voie au DNS spoofing : vous croyez accéder à votre banque, vous atterrissez sur une copie frauduleuse.
Les entreprises ne sont pas épargnées. Une fuite DNS sur le réseau d'un collaborateur en télétravail peut exposer les domaines internes de l'organisation, révélant l'architecture de son infrastructure, ses outils, ses serveurs. Pour un attaquant qui prépare une intrusion, c'est une cartographie offerte sur un plateau. L'ICANN (Internet Corporation for Assigned Names and Numbers), qui gère l'espace de nommage mondial, rappelle régulièrement que la sécurité DNS est un vecteur d'attaque sous-estimé à l'échelle globale.
Comment protéger votre connexion contre les fuites DNS
La bonne nouvelle : 80 % des fuites DNS peuvent être évitées avec des configurations adaptées. Encore faut-il savoir lesquelles appliquer. La démarche commence par un diagnostic, avant toute modification de paramètres.
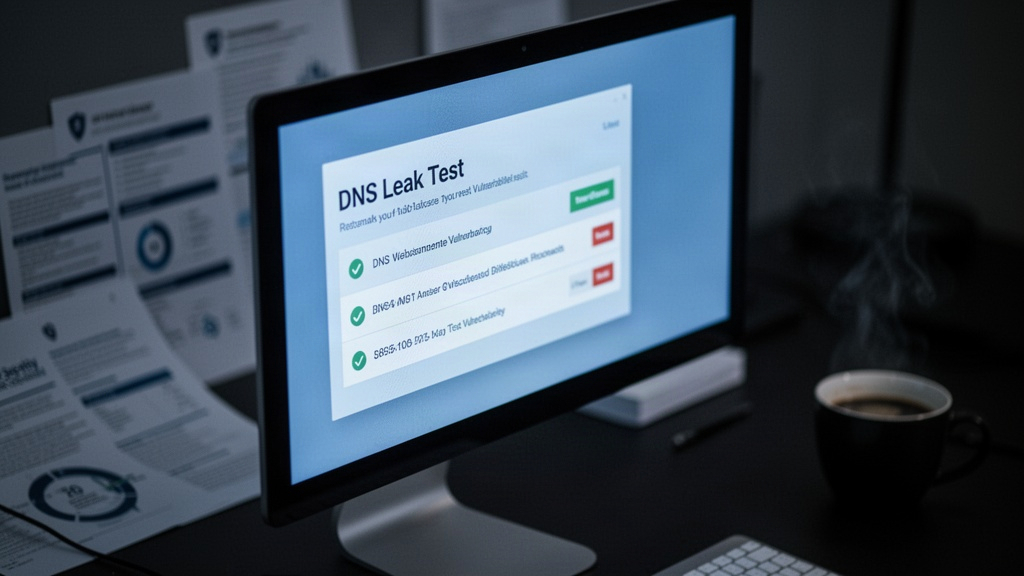
Des outils comme DNS Leak Test (dnsleaktest.com) ou les tests intégrés dans les interfaces de NordVPN et ExpressVPN permettent de vérifier en quelques secondes si vos requêtes DNS transitent bien par le bon serveur. Le test affiche les serveurs DNS utilisés : si vous êtes sous VPN et que les résultats montrent les serveurs de votre FAI, la fuite est confirmée.
Une fois le problème identifié, voici les étapes de configuration à suivre :
- Activer la protection anti-fuite DNS dans les paramètres avancés de votre client VPN — cette option est disponible chez la plupart des fournisseurs sérieux, dont NordVPN et ExpressVPN.
- Désactiver la résolution DNS multi-réseau sous Windows en modifiant les paramètres de l'adaptateur réseau ou via l'éditeur de registre (clé DisableSmartNameResolution).
- Forcer l'utilisation de serveurs DNS chiffrés compatibles DNS over HTTPS (DoH) ou DNS over TLS (DoT), comme ceux de Cloudflare (1.1.1.1) ou de Quad9 (9.9.9.9).
- Désactiver le protocole IPv6 si votre VPN ne le prend pas en charge, car les requêtes IPv6 contournent souvent le tunnel VPN par défaut.
- Configurer un kill switch dans votre client VPN pour bloquer tout trafic internet en cas de déconnexion du tunnel, évitant ainsi toute fuite temporaire.
Sur les appareils mobiles, la vigilance s'impose aussi. Les applications VPN pour Android et iOS n'implémentent pas toutes la protection DNS de manière identique. Préférer des clients dont le code est audité publiquement réduit le risque de failles non documentées. Certains routeurs permettent également de configurer le DNS au niveau du réseau entier, protégeant tous les appareils connectés sans configuration individuelle.
Le rôle des VPN dans la sécurité DNS, entre promesses et réalité
Les VPN sont souvent présentés comme la solution universelle aux problèmes de confidentialité en ligne. La réalité est plus nuancée. Un VPN chiffre votre trafic et masque votre adresse IP, mais ne garantit pas automatiquement l'étanchéité de vos requêtes DNS. Tout dépend de la qualité de l'implémentation.
Les grands acteurs du marché ont progressé sur ce point. NordVPN utilise ses propres serveurs DNS pour traiter les requêtes de ses utilisateurs, sans journalisation. ExpressVPN applique une architecture similaire avec son protocole Lightway. Ces approches réduisent la surface d'exposition, mais elles supposent de faire confiance au fournisseur VPN — qui voit, lui, vos requêtes DNS à la place de votre FAI. Le choix du prestataire mérite donc une vérification sérieuse : politique de non-journalisation, audits indépendants, juridiction d'hébergement.
Un VPN gratuit présente un risque différent. Sans modèle économique basé sur l'abonnement, certains services monétisent les données de navigation de leurs utilisateurs — y compris les requêtes DNS. La promesse de confidentialité devient alors une illusion, parfois pire que l'absence de VPN.
La sécurité DNS ne repose pas sur un seul outil. Une approche robuste combine un VPN de confiance, des serveurs DNS chiffrés (DoH ou DoT), une configuration réseau rigoureuse et des vérifications périodiques via des tests de fuite. Aucune de ces mesures n'est complexe à mettre en œuvre. Ce qui manque le plus, c'est la conscience que le DNS est un vecteur d'exposition aussi sérieux que le trafic web lui-même. Traiter ce protocole comme une formalité technique invisible, c'est laisser une fenêtre ouverte dans une maison par ailleurs bien verrouillée.